Marokkanische Verteidigungsbehörde warnt vor kritischer Sicherheitslücke in Docker Engine

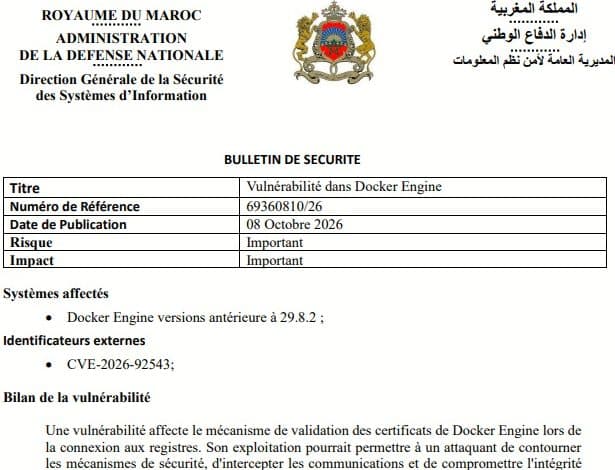
Neue Sicherheitsmitteilung der Generaldirektion für Informationssysteme in Marokko
Im Rahmen ihrer kontinuierlichen Überwachung der Cybersicherheit und des Schutzes kritischer Infrastrukturen hat die Generaldirektion für Sicherheitssysteme des nationalen Verteidigungsministeriums am 08. Oktober 2026 unter der Referenznummer 69360810/26 ein Sicherheitshinweis-Bulletin herausgegeben, das eine technische Warnung bezüglich einer Sicherheitslücke in der bekannten Container-Engine „Docker Engine“ enthält.
Art der Schwachstelle und potenzielle Risiken für betroffene Systeme
Den offiziellen Angaben zufolge betrifft die unter der externen Kennung CVE-2026-92543 registrierte Schwachstelle direkt den Validierungsmechanismus digitaler Zertifikate in „Docker Engine“ bei der Verbindung mit digitalen Registern (Registries). Der Bericht warnt davor, dass die Ausnutzung dieser Lücke es unbefugten Parteien ermöglichen könnte, bestehende Sicherheitsmaßnahmen zu umgehen sowie digitale Kommunikationen abzufangen und die Integrität und Zuverlässigkeit der in der Betriebsumgebung verwendeten Software-Images zu gefährden.
Betroffene Systeme und erforderliche Präventivmaßnahmen
Die Liste der von dieser Schwachstelle betroffenen Systeme und Versionen umfasst alle Docker Engine-Versionen vor 29.8.2. Vor diesem Hintergrund riefen die zuständigen Behörden dazu auf, das offizielle Sicherheitsbulletin des Softwareanbieters vom 1. Oktober 2026 zu konsultieren, um Einzelheiten zur Fehlerbehebung und die vorgeschlagenen technischen Lösungen zu erfahren.
Risikobewertung und Auswirkungen auf die Datenvertraulichkeit
Diese Bedrohung wird als Risiko mit erheblichen Auswirkungen eingestuft. Zu den möglichen Folgen gehören die Verletzung geltender Sicherheitsrichtlinien sowie die Beeinträchtigung der Vertraulichkeit und Integrität der Datenverarbeitung. Dies zwingt Systemadministratoren in Unternehmen dazu, die notwendigen Vorsichtsmaßnahmen und technischen Schritte zu unternehmen, um mögliche Eindringversuche in die digitale Infrastruktur zu vermeiden.

💬 Teile deine Meinung
Wir begrüßen konstruktive Kommentare und bitten um Höflichkeit.
0 Kommentare